Domain testumgebung-online.de kaufen?
Wir ziehen mit dem Projekt
testumgebung-online.de um.
Sind Sie am Kauf der Domain
testumgebung-online.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain testumgebung-online.de kaufen?
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software?
Die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software sind die Identifizierung von potenziellen Sicherheitslücken, die Durchführung von Penetrationstests, um Schwachstellen zu finden, und die Implementierung von Sicherheitspatches, um diese zu beheben. Es ist auch wichtig, regelmäßige Sicherheitstests durchzuführen, um sicherzustellen, dass die Software weiterhin geschützt ist und keine neuen Schwachstellen auftreten. Zusätzlich sollten Sicherheitstests von qualifizierten Fachleuten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
"Was sind die wichtigsten Aspekte, die bei Sicherheitstests von Software beachtet werden müssen?"
Die wichtigsten Aspekte bei Sicherheitstests von Software sind die Identifizierung von Schwachstellen und potenziellen Angriffspunkten, die Überprüfung der Zugriffskontrollen und die Validierung der Verschlüsselungstechniken. Zudem ist es wichtig, die Software kontinuierlich zu testen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entspricht. Es ist auch entscheidend, dass die Tests von erfahrenen Sicherheitsexperten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **


Ähnliche Suchbegriffe für Sicherheitstests
Top-Angebote
Produkte zum Begriff Sicherheitstests:
-
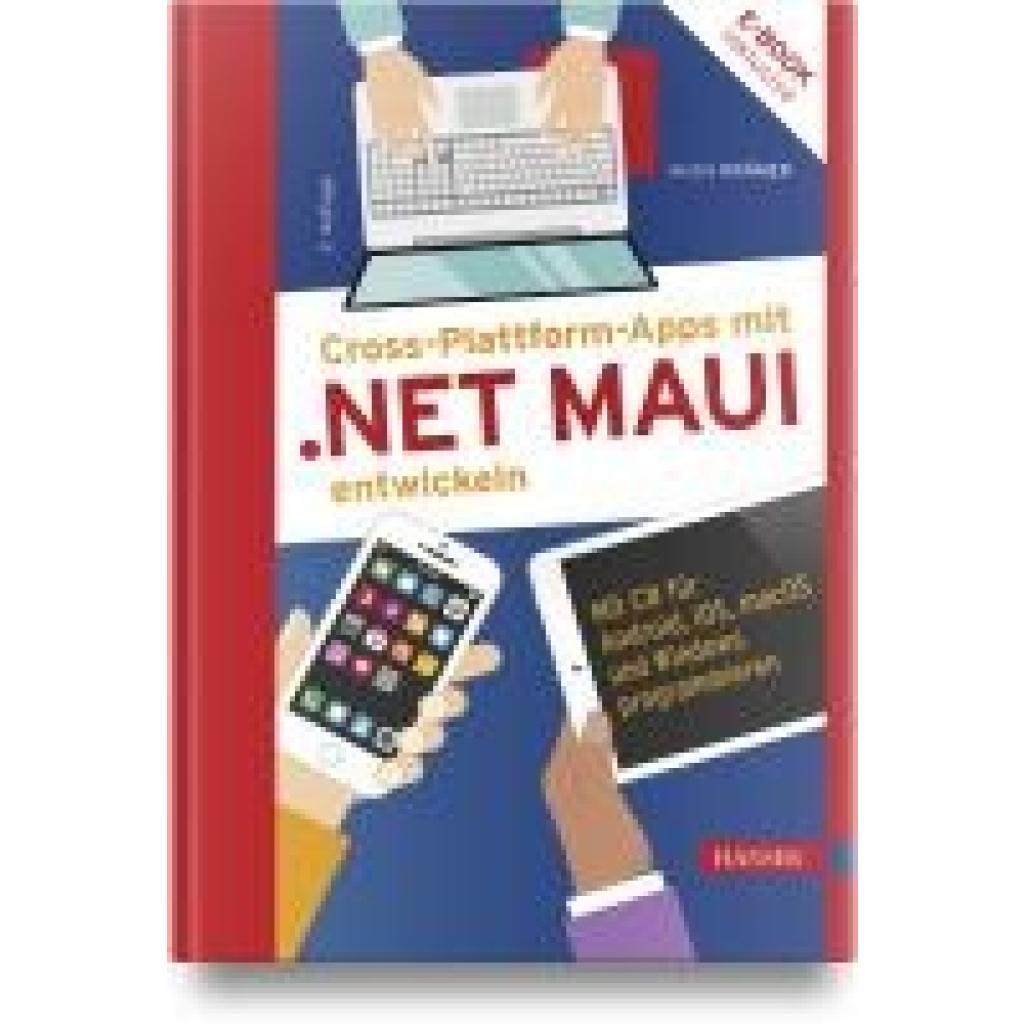
Krämer, André: Cross-Plattform-Apps mit .NET MAUI entwickelnCross-Plattform-Apps mit .NET MAUI entwickeln , Mit C# für Android, iOS, macOS und Windows programmieren , Querlenker > Sportfederung , Auflage: 2., aktualisierte Auflage, Erscheinungsjahr: 20241115, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Krämer, André, Auflage: 24002, Auflage/Ausgabe: 2., aktualisierte Auflage, Seitenzahl/Blattzahl: 448, Keyword: .NET 8; Android; Apps; Cross-Plattform-EntwicklungCross-Plattform-Entwicklung; NET Framework; Visual Studio; Windows; Xamarin.Forms; macOS, Fachschema: Informatik~Programmieren (EDV)~Programmiersprachen, Fachkategorie: App-Programmierung, Programmierung für Mobil-Geräte~Programmier- und Skriptsprachen, allgemein, Warengruppe: HC/Programmiersprachen, Sender’s product category: BUNDLE, Länge: 245, Breite: 185, Höhe: 48, Gewicht: 1470, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Sicherheitstests dabei helfen, die Risiken für ein Unternehmen zu minimieren? Welche Aspekte sollten bei Sicherheitstests besonders berücksichtigt werden?
Sicherheitstests können helfen, Schwachstellen in Systemen aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Tests können potenzielle Risiken frühzeitig erkannt und minimiert werden. Besonders wichtig ist es, alle relevanten Angriffsvektoren zu berücksichtigen, sowohl intern als auch extern, und die Tests kontinuierlich zu aktualisieren, um mit neuen Bedrohungen Schritt zu halten. **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von Software, Netzwerken und physischen Einrichtungen zu gewährleisten?
Sicherheitstests können potenzielle Schwachstellen in der Software, den Netzwerken und den physischen Einrichtungen identifizieren, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Durchführung von Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme und Einrichtungen den geltenden Sicherheitsstandards entsprechen und vor potenziellen Bedrohungen geschützt sind. Darüber hinaus können Sicherheitstests dazu beitragen, die Reaktionsfähigkeit und Widerstandsfähigkeit von Systemen und Einrichtungen gegenüber Angriffen zu verbessern. Indem potenzielle Schwachstellen frühzeitig erkannt und behoben werden, können Sicherheitstests dazu beitragen, die Gesamteffektivität von Software, Netzwerken und physischen Einrichtungen zu gew **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern und welche verschiedenen Arten von Sicherheitstests gibt es?
Sicherheitstests können dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern, indem sie potenzielle Schwachstellen und Sicherheitslücken identifizieren. Durch regelmäßige Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme vor Cyberangriffen geschützt sind und die Daten ihrer Kunden und Mitarbeiter sicher sind. Es gibt verschiedene Arten von Sicherheitstests, darunter Penetrationstests, Vulnerability Scans, Security Audits und Security Risk Assessments. Jede Art von Sicherheitstest konzentriert sich auf unterschiedliche Aspekte der IT-Sicherheit und hilft dabei, Schwachstellen zu identifizieren und zu beheben. **
-
Wie können Sicherheitstests dazu beitragen, die Zuverlässigkeit und Stabilität von Systemen zu verbessern? Welche gängigen Methoden und Tools werden für Sicherheitstests eingesetzt?
Sicherheitstests können Schwachstellen und potenzielle Angriffspunkte in einem System identifizieren, um diese zu beheben und die Sicherheit zu erhöhen. Durch regelmäßige Sicherheitstests können Systeme auf dem neuesten Stand gehalten und vor möglichen Bedrohungen geschützt werden. Gängige Methoden und Tools für Sicherheitstests sind Penetrationstests, Vulnerability Scanning, Code-Analysen und Security Information and Event Management (SIEM) Systeme. **
Wie können Unternehmen sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind?
Unternehmen können sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind, indem sie eine umfassende Sicherheitsrichtlinie implementieren, die regelmäßige Tests und Audits vorschreibt. Darüber hinaus sollten sie sicherstellen, dass ihre Entwickler und IT-Teams regelmäßig geschult werden, um auf dem neuesten Stand der Sicherheitspraktiken zu bleiben. Die Verwendung von automatisierten Sicherheitstools und -scans kann ebenfalls dazu beitragen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. Schließlich ist es wichtig, dass Unternehmen eine proaktive Herangehensweise an die Sicherheit ihrer Software und Systeme verfolgen, indem sie regelmäßig Updates und Patches installieren, um bekannte Sicherheitslücken zu **
"Was sind die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung?"
Die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung sind Penetrationstests, Code-Analysen und Sicherheits-Audits. Penetrationstests simulieren Angriffe von außen, um Schwachstellen aufzudecken. Code-Analysen überprüfen den Programmcode auf potenzielle Sicherheitslücken, während Sicherheits-Audits die gesamte Softwarearchitektur auf Sicherheitsrisiken hin untersuchen. **
Top-Angebote
Produkte zum Begriff Sicherheitstests:
-
Basiswissen Sicherheitstests, Fachbücher von Martin A. SchneiderErstes deutsches Buch zum ISTQB Certified Tester - Advanced Level Specialist - Security Tester. Der Lehrstoff wurde um zusätzliche Informationen und Beispiele aus der Praxis erweitert. Es ist als Lehrbuch, Begleitliteratur zu entsprechenden Schulungen und zum Selbststudium geeignet. Die Autoren geben einen fundierten Einstieg und praxisorientierten Überblick über die technischen, organisatorischen und prozessoralen Aspekte des Sicherheitstestens und vermitteln damit das notwendige Praxiswissen, um für moderne IT-Anwendungen die erforderliche Sicherheit zu gewährleisten, die für eine wirtschaftlich sinnvolle und regulationskonforme Inbetriebnahme von Softwaresystemen notwendig ist. Behandelt werden im Einzelnen: Grundlagen des Testens der Sicherheit, Zwecke, Ziele und Strategien von Sicherheitstests, Sicherheitstestprozesse sowie Sicherheitstests während des gesamten Softwarelebenszyklus.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Basiswissen Sicherheitstests, Gebundene Ausgabe von Frank Simon,Jürgen Grossmann,Christian Alexander Graf,Jürgen Mottok,Martin A. Schneider,Basiswissen Sicherheitstests, Gebundene Ausgabe Von Frank Simon,jürgen Grossmann,christian Alexander Graf,jürgen Mottok,martin A. Schneider, Dpunkt.verlag, 978-3-86490-618-3, Seitenanzahl: 41439,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Krämer, André: Cross-Plattform-Apps mit .NET MAUI entwickelnCross-Plattform-Apps mit .NET MAUI entwickeln , Mit C# für Android, iOS, macOS und Windows programmieren , Querlenker > Sportfederung , Auflage: 2., aktualisierte Auflage, Erscheinungsjahr: 20241115, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Krämer, André, Auflage: 24002, Auflage/Ausgabe: 2., aktualisierte Auflage, Seitenzahl/Blattzahl: 448, Keyword: .NET 8; Android; Apps; Cross-Plattform-EntwicklungCross-Plattform-Entwicklung; NET Framework; Visual Studio; Windows; Xamarin.Forms; macOS, Fachschema: Informatik~Programmieren (EDV)~Programmiersprachen, Fachkategorie: App-Programmierung, Programmierung für Mobil-Geräte~Programmier- und Skriptsprachen, allgemein, Warengruppe: HC/Programmiersprachen, Sender’s product category: BUNDLE, Länge: 245, Breite: 185, Höhe: 48, Gewicht: 1470, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software?
Die wichtigsten Schritte bei der Durchführung von Sicherheitstests für Software sind die Identifizierung von potenziellen Sicherheitslücken, die Durchführung von Penetrationstests, um Schwachstellen zu finden, und die Implementierung von Sicherheitspatches, um diese zu beheben. Es ist auch wichtig, regelmäßige Sicherheitstests durchzuführen, um sicherzustellen, dass die Software weiterhin geschützt ist und keine neuen Schwachstellen auftreten. Zusätzlich sollten Sicherheitstests von qualifizierten Fachleuten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
-
"Was sind die wichtigsten Aspekte, die bei Sicherheitstests von Software beachtet werden müssen?"
Die wichtigsten Aspekte bei Sicherheitstests von Software sind die Identifizierung von Schwachstellen und potenziellen Angriffspunkten, die Überprüfung der Zugriffskontrollen und die Validierung der Verschlüsselungstechniken. Zudem ist es wichtig, die Software kontinuierlich zu testen und zu aktualisieren, um sicherzustellen, dass sie den aktuellen Sicherheitsstandards entspricht. Es ist auch entscheidend, dass die Tests von erfahrenen Sicherheitsexperten durchgeführt werden, um eine umfassende Überprüfung der Software zu gewährleisten. **
-
Wie können Sicherheitstests dabei helfen, die Risiken für ein Unternehmen zu minimieren? Welche Aspekte sollten bei Sicherheitstests besonders berücksichtigt werden?
Sicherheitstests können helfen, Schwachstellen in Systemen aufzudecken und zu beheben, bevor sie von Angreifern ausgenutzt werden können. Durch regelmäßige Tests können potenzielle Risiken frühzeitig erkannt und minimiert werden. Besonders wichtig ist es, alle relevanten Angriffsvektoren zu berücksichtigen, sowohl intern als auch extern, und die Tests kontinuierlich zu aktualisieren, um mit neuen Bedrohungen Schritt zu halten. **
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von Software, Netzwerken und physischen Einrichtungen zu gewährleisten?
Sicherheitstests können potenzielle Schwachstellen in der Software, den Netzwerken und den physischen Einrichtungen identifizieren, die von potenziellen Angreifern ausgenutzt werden könnten. Durch die Durchführung von Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme und Einrichtungen den geltenden Sicherheitsstandards entsprechen und vor potenziellen Bedrohungen geschützt sind. Darüber hinaus können Sicherheitstests dazu beitragen, die Reaktionsfähigkeit und Widerstandsfähigkeit von Systemen und Einrichtungen gegenüber Angriffen zu verbessern. Indem potenzielle Schwachstellen frühzeitig erkannt und behoben werden, können Sicherheitstests dazu beitragen, die Gesamteffektivität von Software, Netzwerken und physischen Einrichtungen zu gew **
Ähnliche Suchbegriffe für Sicherheitstests
-
Kaspersky Interactive Protection Simulation, Training Center SoftwareKaspersky Interactive Protection Simulation (KIPS) Training Center Software – Interaktive Cybersicherheitsschulung In der heutigen digitalen Welt sind Unternehmen zunehmend auf effektive Cybersicherheitsstrategien angewiesen, um sich gegen vielfältige Bedrohungen zu schützen. Die Kaspersky Interactive Protection Simulation (KIPS) Training Center Software bietet eine innovative Lösung, um das Bewusstsein für Cybersicherheit zu schärfen und die Entscheidungsfindung in Krisensituationen zu verbessern. Was ist Kaspersky Interactive Protection Simulation (KIPS)? KIPS ist ein interaktives Schulungsprogramm, das Teilnehmer in eine simulierte Geschäftsumgebung versetzt. Hier müssen sie auf unerwartete Cyberbedrohungen reagieren, während sie gleichzeitig versuchen, den Geschäftsbetrieb aufrechtzuerhalten und Gewinne zu maximieren. Durch diese realitätsnahe Simulation lernen die Teilnehmer, wie sich ihre Entscheidungen auf die Cybersicherheit und den Unternehmenserfolg auswirken. Hauptmerkmale der KIPS Training Center Software Realistische Szenarien: Die Software basiert auf realen Cybervorfällen und bietet praxisnahe Trainingsumgebungen. Teamorientiertes Lernen: Fördert die Zusammenarbeit zwischen verschiedenen Abteilungen und stärkt das gemeinsame Verständnis für Cybersicherheitsmaßnahmen. Flexibilität: Anpassbare Szenarien ermöglichen es, spezifische Branchenanforderungen und Bedrohungslandschaften abzubilden. Feedback und Analyse: Nach jeder Simulation erhalten die Teilnehmer detailliertes Feedback zu ihren Entscheidungen und deren Auswirkungen.10852,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Sicherheitstests dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern und welche verschiedenen Arten von Sicherheitstests gibt es?
Sicherheitstests können dazu beitragen, die Effektivität von IT-Systemen in Unternehmen zu verbessern, indem sie potenzielle Schwachstellen und Sicherheitslücken identifizieren. Durch regelmäßige Sicherheitstests können Unternehmen sicherstellen, dass ihre Systeme vor Cyberangriffen geschützt sind und die Daten ihrer Kunden und Mitarbeiter sicher sind. Es gibt verschiedene Arten von Sicherheitstests, darunter Penetrationstests, Vulnerability Scans, Security Audits und Security Risk Assessments. Jede Art von Sicherheitstest konzentriert sich auf unterschiedliche Aspekte der IT-Sicherheit und hilft dabei, Schwachstellen zu identifizieren und zu beheben. **
-
Wie können Sicherheitstests dazu beitragen, die Zuverlässigkeit und Stabilität von Systemen zu verbessern? Welche gängigen Methoden und Tools werden für Sicherheitstests eingesetzt?
Sicherheitstests können Schwachstellen und potenzielle Angriffspunkte in einem System identifizieren, um diese zu beheben und die Sicherheit zu erhöhen. Durch regelmäßige Sicherheitstests können Systeme auf dem neuesten Stand gehalten und vor möglichen Bedrohungen geschützt werden. Gängige Methoden und Tools für Sicherheitstests sind Penetrationstests, Vulnerability Scanning, Code-Analysen und Security Information and Event Management (SIEM) Systeme. **
-
Wie können Unternehmen sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind?
Unternehmen können sicherstellen, dass ihre Software und Systeme durch regelmäßige Sicherheitstests vor potenziellen Bedrohungen geschützt sind, indem sie eine umfassende Sicherheitsrichtlinie implementieren, die regelmäßige Tests und Audits vorschreibt. Darüber hinaus sollten sie sicherstellen, dass ihre Entwickler und IT-Teams regelmäßig geschult werden, um auf dem neuesten Stand der Sicherheitspraktiken zu bleiben. Die Verwendung von automatisierten Sicherheitstools und -scans kann ebenfalls dazu beitragen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. Schließlich ist es wichtig, dass Unternehmen eine proaktive Herangehensweise an die Sicherheit ihrer Software und Systeme verfolgen, indem sie regelmäßig Updates und Patches installieren, um bekannte Sicherheitslücken zu **
-
"Was sind die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung?"
Die wichtigsten Methoden für Sicherheitstests in der Softwareentwicklung sind Penetrationstests, Code-Analysen und Sicherheits-Audits. Penetrationstests simulieren Angriffe von außen, um Schwachstellen aufzudecken. Code-Analysen überprüfen den Programmcode auf potenzielle Sicherheitslücken, während Sicherheits-Audits die gesamte Softwarearchitektur auf Sicherheitsrisiken hin untersuchen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.